
Tra ottobre e novembre 2026 diversi supermercati europei hanno subito attacchi ai sistemi che controllano i banchi frigoriferi. Il punto debole non era il frigorifero in sé, ma l’accesso ai supervisori: in molti impianti le interfacce di gestione erano esposte su Internet.
La buona notizia: il controllo remoto può essere sicuro. Il problema non è collegare un impianto, ma farlo senza protezioni adeguate.
In questo articolo
- Che cosa è successo ai frigoriferi
- Come sono entrati gli hacker
- Cloud o porta aperta: quale soluzione è sicura?
- 5 controlli da fare sul proprio impianto
- Fonti tecniche
Attacco hacker ai frigoriferi: cosa è successo in Europa
Il 12 ottobre il CERT-FR francese ha segnalato numerose compromissioni dei supervisori Danfoss AK-SM e AK-SC, Dixell XWEB e Copeland XWEB. All’inizio di novembre si è verificata un’altra ondata, con supermercati colpiti in più Paesi europei e segnalazioni anche presso strutture francesi della filiera del sangue.
Chi ottiene accesso a un supervisore può sfruttarne le normali funzioni per modificare temperature, setpoint e cicli di sbrinamento. È questo che rende particolarmente delicati gli impianti connessi.
Come sono entrati gli hacker nei sistemi di refrigerazione?
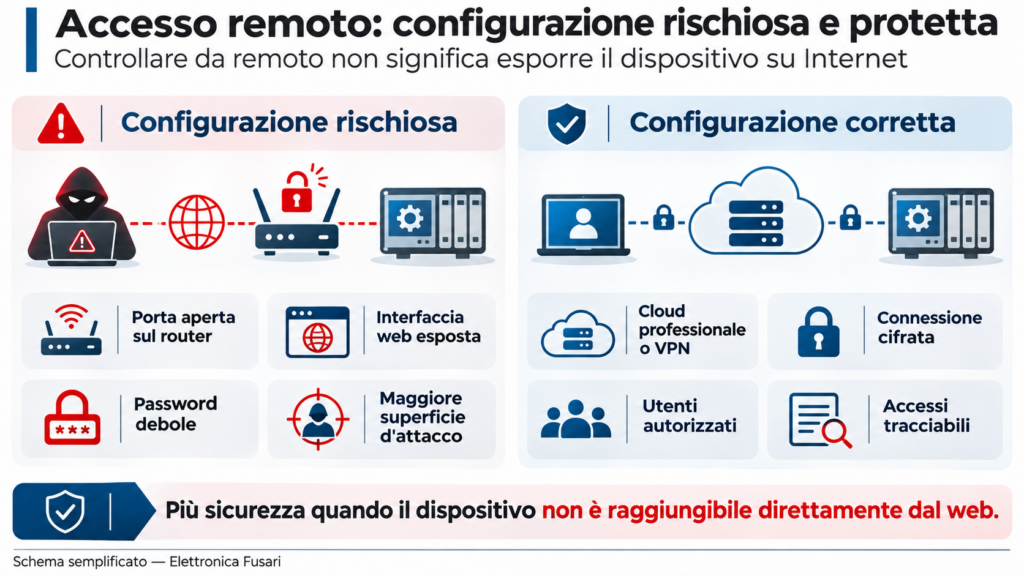
Una console di gestione accessibile pubblicamente può essere individuata attraverso scansioni automatiche di Internet. Se è protetta da password deboli, oppure utilizza software non aggiornato, un aggressore ha maggiori possibilità di entrare.
Non è stato dimostrato un unico metodo d’attacco per tutte le vittime. Sono documentate l’esposizione diretta di interfacce di gestione e alcune vulnerabilità di prodotti specifici; non ci sono elementi sufficienti per attribuire gli episodi a un unico cloud compromesso.
Cloud, VPN o porte aperte: cosa è più sicuro?
In generale, un cloud professionale ben progettato o una VPN correttamente configurata sono preferibili all’apertura diretta di una porta sul router. Consentono di limitare l’esposizione dei dispositivi e, quando disponibili, offrono autenticazione forte, accessi individuali e registrazione delle attività.
Naturalmente anche cloud e VPN devono essere configurati e mantenuti in modo corretto: nessun sistema garantisce rischio zero.
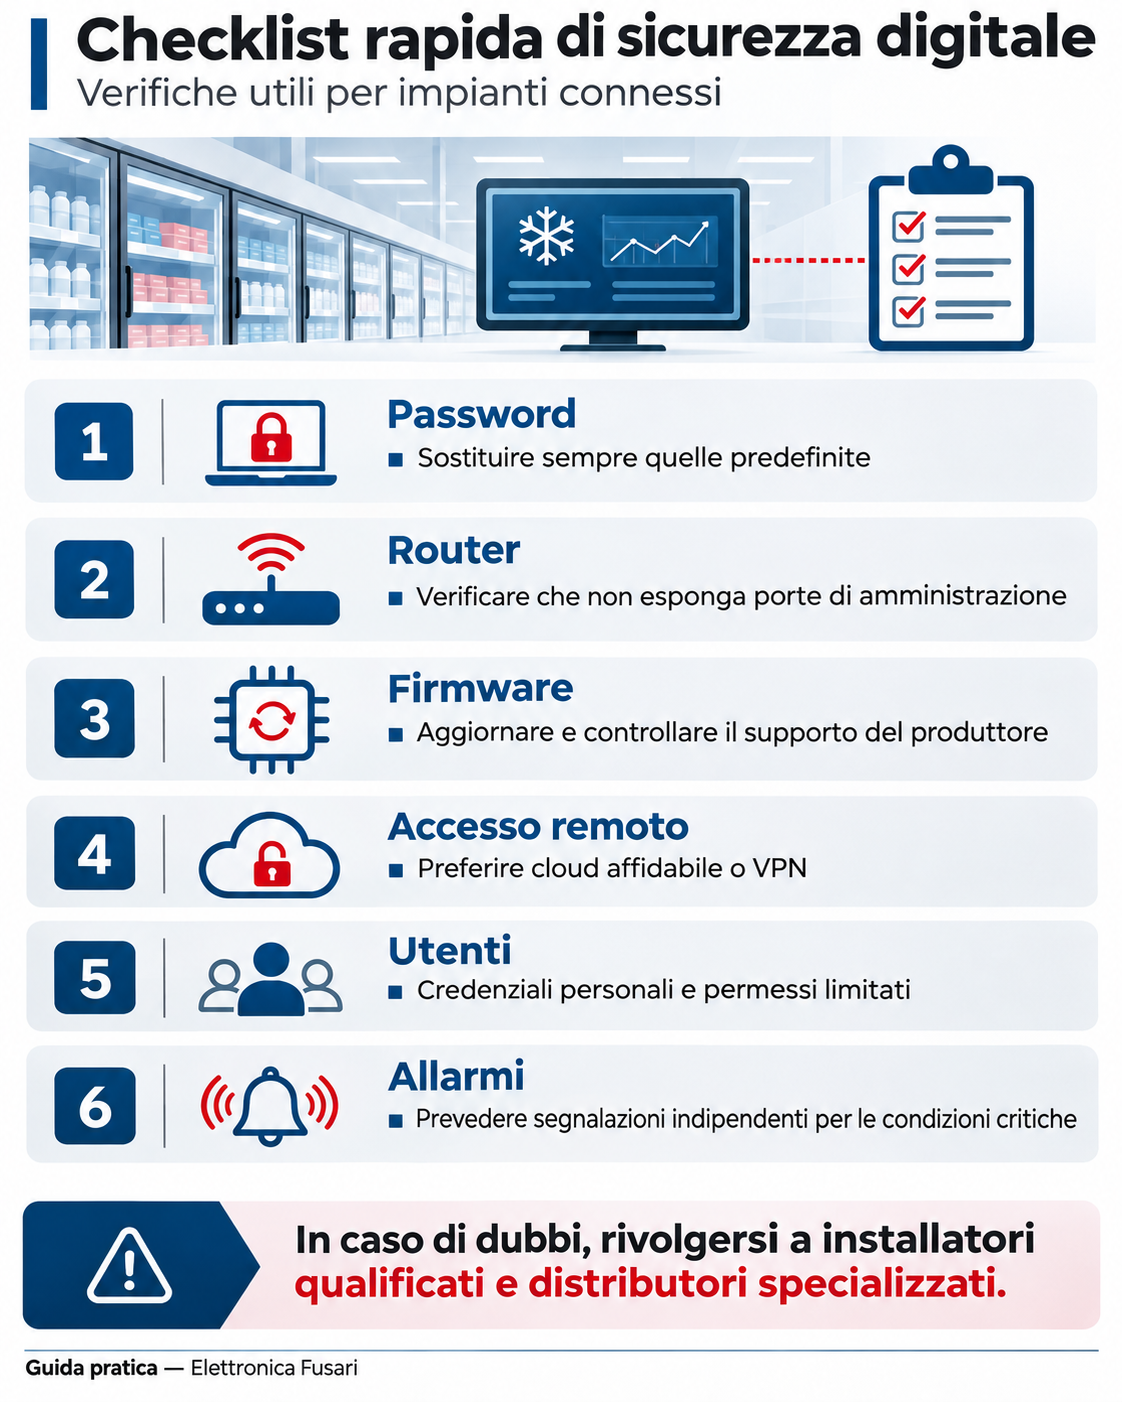
Sicurezza degli impianti: 5 controlli per utenti e installatori
- Router: verificare che non esponga direttamente interfacce di amministrazione.
- Password: eliminare quelle predefinite e usare credenziali personali robuste.
- Aggiornamenti: controllare firmware e supporto del produttore.
- Accesso remoto: preferire cloud affidabile o VPN con autenticazione forte.
- Allarmi: proteggere le funzioni critiche con controlli e segnalazioni indipendenti.
È disponibile anche una checklist illustrata per utenti e installatori.
A chi rivolgersi in caso di dubbi?
La sicurezza informatica riguarda anche telecamere, antintrusione, controllo accessi e automazioni. Elettronica Fusari consiglia di rivolgersi a installatori qualificati e distributori specializzati prima di modificare l’accesso remoto a un impianto. Per informazioni tecniche puoi contattare Elettronica Fusari.
Per un esempio di sistemi connessi in ambito sicurezza, leggi anche l’articolo sull’integrazione tra sistemi antintrusione e domotica.